Keeper Security supera i 225 milioni di dollari di ricavi ricorrenti annuali e si afferma nella sicurezza delle identità basata sull’IA
09 SETTEMBRE 2026

Come il BYOD ha cambiato il panorama del phishing
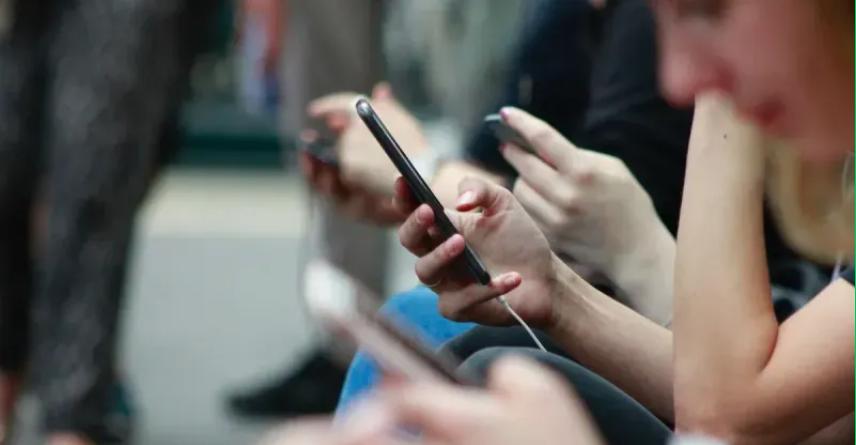
Gli smartphone e i tablet hanno reso più facile per i dipendenti essere produttivi da qualsiasi luogo, ma hanno anche introdotto nuove sfide per i team IT e di sicurezza. Le politiche BYOD fanno sì che un numero sempre maggiore di persone utilizzi i propri dispositivi personali per il lavoro, e ciò significa che i rischi che incontrano nell'utilizzo di tali dispositivi per motivi personali sono anche rischi per l’azienda. Inoltre, i team IT e di sicurezza hanno una visibilità molto minore su questi dispositivi rispetto a quelli di proprietà dell'azienda, il che significa che è più difficile gestire questi rischi crescenti. È per questi motivi che gli aggressori prendono di mira i dispositivi personali degli utenti per infiltrarsi nelle organizzazioni. Un dipendente può cadere vittima di uno schema di social engineering da canali personali come i social media, WhatsApp o le e-mail, e una volta che lo fa, gli aggressori potrebbero ottenere l'accesso alle reti o ai dati del proprio datore di lavoro. E non si tratta di un evento sporadico: i dati di Lookout mostrano che nel 2022 più del 50% dei dispositivi personali è stato esposto a un qualche tipo di attacco di phishing mobile almeno una volta ogni trimestre.Milioni di dollari a rischio
I dati non sono l'unica cosa che si rischia quando si cade in una truffa di phishing. Secondo le stime di Lookout, l'impatto finanziario massimo di un attacco di phishing riuscito è salito a quasi 4 milioni di dollari per le società con 5.000 dipendenti. I settori altamente regolamentati come quello assicurativo, bancario e legale sono considerati i più redditizi e hanno maggiori probabilità di essere presi di mira a causa della grande quantità di dati sensibili che possiedono. Questi costi elevati arrivano in un momento in cui i tassi di riscontro del phishing sono ai massimi storici. Rispetto al 2020, i tassi di riscontro sono ora superiori del 10% per i dispositivi aziendali e del 20% per quelli personali. Inoltre, le persone cliccano sui link di phishing più spesso rispetto al 2020, il che potrebbe significare che gli aggressori stanno diventando più bravi a creare messaggi dall'aspetto autentico. Con più rischi e più denaro in gioco che mai, le organizzazioni devono adeguare le proprie strategie di sicurezza per mantenere i propri dati protetti.Proteggere i dati dalle minacce di phishing mobile
Il panorama del phishing mobile è più insidioso che mai, soprattutto con il consolidarsi del lavoro da qualsiasi luogo, e i team IT e di sicurezza devono adottare strategie che consentano di visualizzare, rilevare e ridurre al minimo i rischi per i dati derivanti dagli attacchi di phishing su tutti i dispositivi dei dipendenti, indipendentemente dal fatto che siano di proprietà aziendale o personale. Per saperne di più sulle tendenze globali del phishing, sull'evoluzione del comportamento degli utenti e dei metodi di attacco e su come proteggere la vostra organizzazione dagli attacchi di phishing mobile, consultate il webinar State of Mobile Phishing 2023 o scaricate il report completo Lookout Global State of Mobile Phishing. Fonte: Lookout