Keeper Security supera i 225 milioni di dollari di ricavi ricorrenti annuali e si afferma nella sicurezza delle identità basata sull’IA
09 SETTEMBRE 2026

La protezione OT contrasta gli attacchi
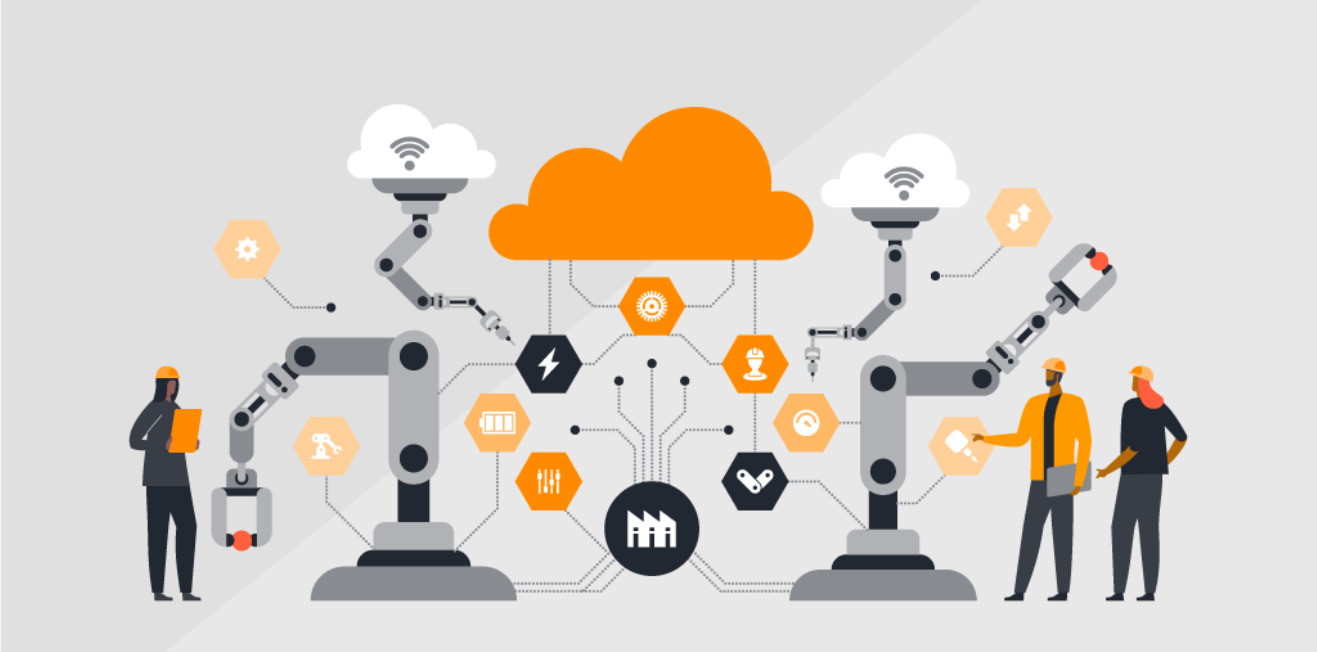
Secondo Veeneman, gli attacchi informatici storici, come l'attacco ransomware alla Colonial Pipeline e quello di Oldsmar in Florida, quando un criminale ha tentato di avvelenare la rete idrica, dimostrano il potenziale impatto sulla sicurezza delle persone quando dispositivi OT vengono compromessi. Eventi come questo sono favoriti dalla crescente convergenza IT e OT, che ha ampliato la superficie di attacco e fornisce ulteriori vettori di attacco ai criminali informatici che cercano di infiltrarsi nelle reti aziendali. Per combattere questa minaccia immediata ai servizi critici, i governi e gli enti normativi del settore si sono concentrati sulla definizione di linee guida, politiche e normative. Queste normative mirano a consigliare, applicare e fornire una supervisione della sicurezza OT e, insieme, costituiscono parte di una difesa stratificata per la protezione del patrimonio OT. Queste includono:Cos'è la Defense-in-Depth
Con la continua convergenza OT e IT, è fondamentale implementare la "Defense-in-Depth", un approccio basato sulla Purdue Enterprise Reference Architecture (PERA). PERA è un modello di riferimento per l'architettura aziendale, sviluppato negli anni '90 per definire le migliori pratiche per le relazioni tra i sistemi di controllo industriale e le reti aziendali (cioè OT e IT). Il modello PERA separa l'infrastruttura in cinque zone di difesa:Level 5:
External Boundary Internet FirewallLevel 4:
Enterprise IT Infrastructure Segmentation, App and Endpoint SecurityLevel 3.5:
Demilitarized zone (DMZ)Level 3:
Manufacturing operations systemsLevel 2:
Control systemsLevel 0/1:
Field Bus e Device-level Communications and InstrumentationLe sfide della visibilità degli asset
I team IT di tutti i settori si sono resi conto che le minacce informatiche sono in aumento e che i criminali informatici cercano di sfruttare le vulnerabilità dei sistemi OT e ICS. Lansweeper è leader nella gestione degli asset IT (ITAM), ma le stesse funzionalità sono essenziali per la gestione degli OT. La sfida è che i protocolli - Modbus TCP/IP, PROFINET e altri - derivano da protocolli analogici, e la maggior parte di essi è stata semplicemente inserita in un involucro TCP. "I Common Industrial Protocols, o CIP, sono in gran parte privi di qualsiasi tipo di crittografia, autenticazione o autorizzazione da endpoint a endpoint", ha detto Veeneman. "Gli standard e le porte abituali sono aperti e conosciuti non solo da ingegneri, professionisti, progettisti e produttori, ma anche dagli aggressori, e sono vulnerabili a una serie di attacchi di vario tipo". Secondo Veeneman, è importante avere accesso alle informazioni sui dispositivi, come il produttore, il numero di modello dell'asset, le versioni del firmware e altro ancora, per poter intraprendere azioni correttive appropriate.OT Scanner: Visibilità completa su tutto l'OT
La funzionalità OT Discovery di Lansweeper contribuisce a creare le basi per una strategia di Defense-in-Depth ICS e OT e per la gestione del rischio. Facile da implementare e utilizzare, la soluzione sfrutta un modello distribuito hub-and-spoke, che le consente di scalare da ambienti di produzione OT e ICS di piccole a grandi dimensioni. Una dashboard intuitiva fornisce una panoramica e un elenco dei siti, oltre alla possibilità di approfondire i dettagli granulari sulle risorse OT connesse. Sfruttando le capacità di rilevamento proprietarie, Lansweeper OT rileva e identifica automaticamente tutti i dispositivi e i sistemi OT connessi, come i Programmable Logic Controllers (PLCs), Remote Terminal Units (RTUs) e altre apparecchiature collegate alla rete. Raccoglie informazioni dettagliate su ogni dispositivo, come il produttore, il modello, il numero di serie, le versioni del firmware e altro ancora, consentendo agli amministratori di pianificare e gestire le eventuali modifiche, la manutenzione e l'aggiornamento delle apparecchiature, nonché di porre rimedio alle vulnerabilità del firmware. In caso di incidente di sicurezza, i team possono accedere rapidamente alle informazioni necessarie per isolare e disattivare i dispositivi interessati prima che il danno si diffonda. https://youtu.be/i0Ul58gFw-I Per una comprensione completa del livello di visibilità del nuovo strumento OT Discovery di Lansweeper, guardate il webinar Lansweeper OT. Fonte Lansweeper