Keeper Security supera i 225 milioni di dollari di ricavi ricorrenti annuali e si afferma nella sicurezza delle identità basata sull’IA
09 SETTEMBRE 2026

Come Workspace ONE UEM supporta ora gli scenari multiutente
Con il rilascio di Workspace ONE UEM 23.02, la situazione è cambiata. Ora supportiamo i PC condivisi e gli scenari multiutente, consentendo ai lavoratori su turni di utilizzare dispositivi Windows condivisi. Al momento dell'accesso dell'utente, il dispositivo installerà tutti i profili, le policies, le applicazioni e le impostazioni dell'utente, garantendo così la personalizzazione e la sicurezza del dispositivo. Ad esempio, Outlook sarà preconfigurato, un certificato utente SSO sarà installato, lo sfondo sarà impostato, un client VPN sarà configurato e molto altro ancora. Gli utenti di Workspace ONE UEM ci hanno chiesto questa funzione e siamo orgogliosi di annunciare che è ora disponibile nella release 23.02, ed è unica sul mercato. Ciò significa che ora possiamo supportare i lavoratori su turni, le scuole, i lavoratori in prima linea, gli spazi d'ufficio condivisi e tutti gli altri casi d'uso che prevedono la condivisione del PC! Il diagramma qui sopra mostra un esempio di come funziona questa funzionalità. Il dispositivo Windows sarà gestito da Workspace ONE UEM, i profili e le applicazioni specifiche del dispositivo saranno condivise tra gli utenti e al momento dell'accesso ogni utente avrà installato il proprio profilo e le proprie applicazioni.
Questa funzionalità è da tempo una delle più richieste per la gestione moderna di Windows. Tuttavia, poiché il protocollo OMA-DM non la supporta, la realizzazione di questa funzionalità ha richiesto uno sforzo maggiore, in quanto la soluzione doveva essere in grado di supportare la vera funzionalità multiutente di Windows con la gestione moderna. Dovevamo includere il supporto per enrollment, user switch, profili di dispositivi, profili utenti, compliance, diritti di app e altro ancora.
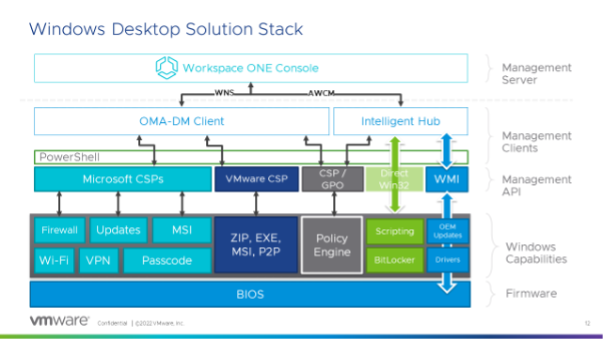
Per spiegare come funziona questa funzionalità, ho aggiunto la seguente panoramica dell'architettura. Questo diagramma mostra come viene gestito un desktop Windows con Workspace ONE UEM. Come potete vedere, accanto al protocollo OMA-DM, abbiamo aggiunto un secondo canale per comunicare con i dispositivi. Si tratta del servizio AirWatch Cloud Messaging (AWCM) che comunica con l'agent Workspace ONE Intelligent Hub. Abbiamo già aggiunto molte funzioni potenti attraverso Intelligent Hub, e ora il supporto multiutente è un'altra offerta davvero unica sul mercato per la gestione moderna dei dispositivi Windows.
 L'attuale supporto multiutente è solo la prima fase del rilascio e intendiamo estendere la funzionalità in futuro. Nella versione attuale, le applicazioni installate per utenti specifici rimarranno sul dispositivo e potranno essere utilizzate da chiunque si colleghi al PC. Si consiglia di assegnare le applicazioni a livello di dispositivo per evitare accessi indesiderati alle applicazioni.
La versione attuale supporta solo gli account utente di Azure AD. Possono essere account utente sincronizzati da un AD on-premises ad Azure AD, ma il nome di accesso deve essere il nome utente di Azure AD. I dispositivi devono essere preregistrati nella console UEM di Workspace ONE utilizzando il numero di serie, manualmente o tramite l'API per l'elaborazione in batch.
Il futuro del supporto multiutente per Workspace ONE
Nella prossima fase del supporto multiutente, intendiamo estendere la funzionalità per supportare gli utenti AD on-premises, ibridi e Azure AD. Inoltre, l'enrollment come dispositivo multi-utente sarà completato utilizzando l'Intelligent Hub, eliminando il requisito di pre-registrazione dei dispositivi. Aggiungeremo anche il supporto per baseline, scripts, sensori, e workflow Freestyle Orchestrator. Ciò significa che il futuro si prospetta molto luminoso. Per quanto siamo entusiasti di questa funzionalità attuale, non vediamo l'ora di fornire ulteriori aggiornamenti in futuro. Al momento, con questa release siamo stati in grado di soddisfare le esigenze di molti clienti che hanno atteso pazientemente. Se volete provare questa funzionalità, contattate il supporto, perché al momento la funzione non è abilitata di default. Per ulteriori informazioni, consultate questo documento. Fonte: vmware